¶ 4.1 Políticas para VR/Pico
Aplicación: Portal Nomid MDM
Documento: V1.0.0
Última actualización: 08/09/2026
Responsable editorial: Documentación de Nomid MDM
Última revisión editorial: 08/09/2026
Idioma editorial: es-ES
Use este manual para revisar y configurar una política ya creada para visores VR/Pico. La página sigue el mismo orden de las pestañas del Portal: Contenido, Acceso Remoto, Launcher, Red, Seguridad e Historial.
Una elección en el editor modifica primero el formulario de la política. Guardar actualiza la política e inicia la sincronización asíncrona para los dispositivos vinculados; este editor no tiene un paso de distribución separado. Esto no demuestra que cada visor haya recibido o aplicado el cambio. Antes de editar una política de producción, valide el cambio en un visor Pico piloto y supervise la recepción en Dispositivos.
Para crear la política, consulte Nueva política. Para asociar o aprovisionar visores, consulte Nuevo dispositivo. Para supervisar los dispositivos que recibieron la política, consulte Dispositivos.
¶ Abrir una política VR/Pico existente
Acceda a https://portal.nomid.tech/, confirme la empresa activa y abra Políticas en el menú principal. Localice una tarjeta identificada como VR/Pico y seleccione el nombre de la política para abrir su resumen. El icono de edición indica que su perfil puede modificarla; el icono de visualización indica acceso de solo lectura. En el resumen, seleccione Todos los ajustes para abrir el editor VR. Si la acción está deshabilitada, su perfil no puede editar esa política. Para búsqueda, filtros y detalles de la tarjeta, consulte Localizar y abrir una política.
¶ Acciones de la política VR
Estas acciones corresponden a la política completa, no a una configuración aislada.
| Acción | Efecto y cuidado |
|---|---|
| Guardar | Actualiza la política e inicia la sincronización asíncrona con los dispositivos vinculados. La aceptación del Portal no demuestra recepción ni efecto en el visor. |
| Copiar política | Vuelve a la lista de políticas y muestra un mensaje informativo. No presuponga que se creó una copia: compruebe la lista y, si es necesario, use el flujo de Nueva política. |
| Eliminar política | Muestra una confirmación con el nombre de la política actual y solo solicita la eliminación después de confirmar. No confirme solo para probar; use Cancelar para salir sin eliminar. |
| Ver dispositivos | Abre la relación de dispositivos vinculados; el seguimiento detallado permanece en Dispositivos. |
| Aprovisionar dispositivos | Continúa al flujo de aprovisionamiento. Para Pico VR, siga el procedimiento NOPS descrito en Nuevo dispositivo. |
| Crear nueva política | Abre el flujo de creación; los campos iniciales y la selección de plataforma pertenecen a Nueva política. |
¶ Contenido
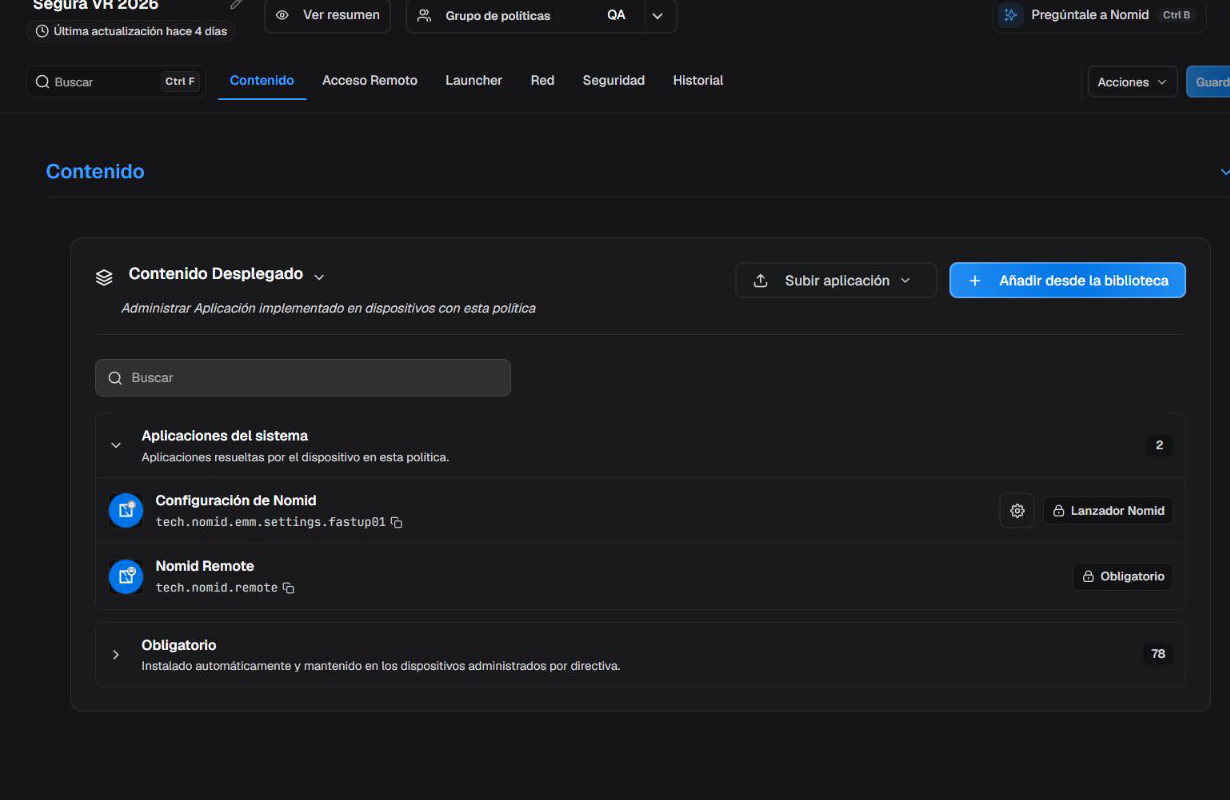
Pestaña Contenido del editor de políticas VR/Pico.
La primera pestaña reúne las apps actualmente asociadas a la política VR. La lista es el punto central para reconocer lo incluido en el formulario, abrir configuraciones administradas cuando una app publica un esquema y quitar un elemento antes de guardar.
¶ Contenido Desplegado
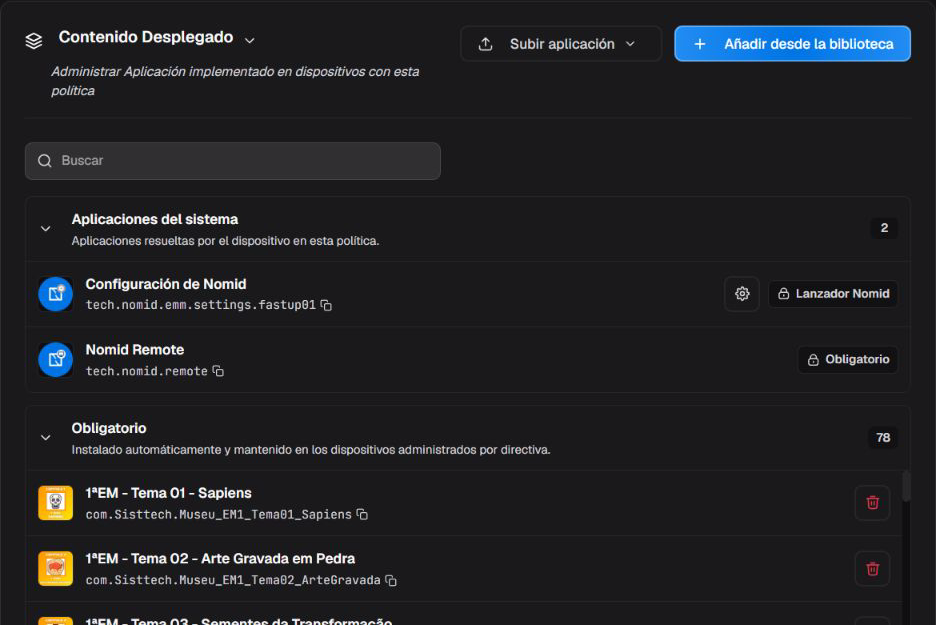
Contenido Desplegado con búsqueda, acciones para añadir contenido y grupos de aplicaciones abiertos.
Localice una app mediante la búsqueda o los filtros visuales. El Portal muestra categorías para Aplicación, Vídeo, Enlace WebXR y Archivo, pero el flujo completo comprobado en esta versión carga y selecciona solamente Apps. No presuponga que los demás filtros ofrecen un flujo operativo de inclusión hasta confirmarlo en la interfaz.
En la lista de Apps, el Portal organiza los elementos en los grupos expandibles Aplicaciones del sistema y Obligatorio. Aplicaciones del sistema reúne los componentes resueltos por el dispositivo para esta política; Obligatorio reúne las apps instaladas automáticamente y mantenidas en los dispositivos administrados por la política. Los recuentos y nombres varían según la política y el catálogo. Expandir o contraer un grupo solo cambia la vista de la lista.
¶ Apps incluidas
Búsqueda y visualización
| Control | Efecto en el editor |
|---|---|
| Buscar | Filtra las Apps mostradas por nombre sin modificar la política. Limpiar la búsqueda restaura la lista. |
| Aplicación / Vídeo / Enlace WebXR / Archivo | Filtra visualmente los tipos mostrados. En esta versión, solamente Aplicación tiene un flujo completo de inclusión. |
| Lista | Muestra las Apps en filas, con más detalles y acciones por elemento. |
| Cuadrícula | Muestra las mismas Apps como tarjetas compactas; no cambia el contenido guardado. |
Contenido de la política
| Estado o acción | Efecto |
|---|---|
| App mostrada en la lista | La app forma parte del formulario actual de la política. Esto todavía no demuestra su instalación en el visor. |
| Agregar desde la biblioteca | Abre las Apps elegibles de la empresa que aún no están incluidas. La lista varía según la empresa, los permisos y el contenido de la Biblioteca. |
| Quitar | Retira la app del formulario. El cambio solo puede llegar a los dispositivos después de guardar y sincronizar una nueva revisión. |
Para agregar una app, use solamente la lista de Apps implementada actualmente. Publicar, cargar y mantener el catálogo pertenece a Biblioteca; esta página solo explica cómo entra en la política el contenido ya disponible.
En el diálogo de la Biblioteca, marque la app necesaria y termine con el botón de confirmación que se habilita después de seleccionarla. Antes de guardar, confirme que la app aparece en Contenido Implementado. Use Cancelar o X para salir sin incluirla.
¶ Instalación y configuración de la app
Tipo de instalación
| Opción | Efecto |
|---|---|
| Obligatorio | Mantiene la app como contenido necesario de la política. El editor actual presenta las apps comunes en este estado. |
| Quiosco | Disponible para la app Nomid Settings. Habilita la experiencia administrada y muestra los bloques específicos de Launcher. |
Use Quiosco solo con una salida administrativa planificada y después de validar la experiencia en un visor piloto.
Configuración administrada
| Estado | Efecto |
|---|---|
| Acción disponible | Abre los campos publicados por el esquema de la app seleccionada y asocia los valores introducidos a esa app en el formulario. |
| Acción ausente | La app no publicó un esquema compatible o no hay configuración disponible para esta política. |
La propia app define los campos, la validación y los efectos de la configuración administrada. No introduzca valores sin documentación del proveedor responsable.
¶ Acciones de contenido
| Acción del menú | Efecto y límite |
|---|---|
| Cargar App > Aplicación Única | Carga una aplicación en la Biblioteca. Antes de usarla, confirme paquete, versión y responsable; completar la carga no incluye automáticamente la app en esta política. |
| Cargar App > Carga por Lotes | Carga varias aplicaciones en la Biblioteca. Revise archivos, versiones y responsables antes de comenzar; después seleccione en la política únicamente las Apps necesarias. |
| Agregar desde la biblioteca | Selecciona una app disponible para incluirla en el formulario de la política. |
| Copiar identificador del paquete | Copia el identificador técnico de la app para diagnóstico; no modifica la política. |
| Quitar | Retira la app del formulario antes del próximo guardado. |
Ejemplo: para preparar una app de formación ya publicada, use una política vinculada solamente a un visor Pico piloto. Busque la app en Agregar desde la biblioteca, inclúyala y mantenga Tipo de instalación como Obligatorio. Si el proveedor publica un esquema, abra Configuración administrada e introduzca solamente valores documentados. Guardar inicia la sincronización para todos los dispositivos ya vinculados; confirme en el piloto que la app aparece y se abre antes de ampliar la vinculación de la política.
Validar y recuperar: después de guardar y sincronizar en un visor Pico piloto, confirme que cada app necesaria aparece y se abre. El Portal confirma el contenido guardado en la revisión, no la instalación o ejecución final. Si el resultado no es adecuado, vuelva a la revisión anterior o quite la app de una nueva revisión sin alterar el catálogo de la Biblioteca.
¶ Acceso Remoto
Esta pestaña prepara la política para la app Nomid Remote. Habilitar los controles no inicia una sesión. Para consentimiento, conexión y operación, consulte Nomid Remote.
¶ Acceso Remoto
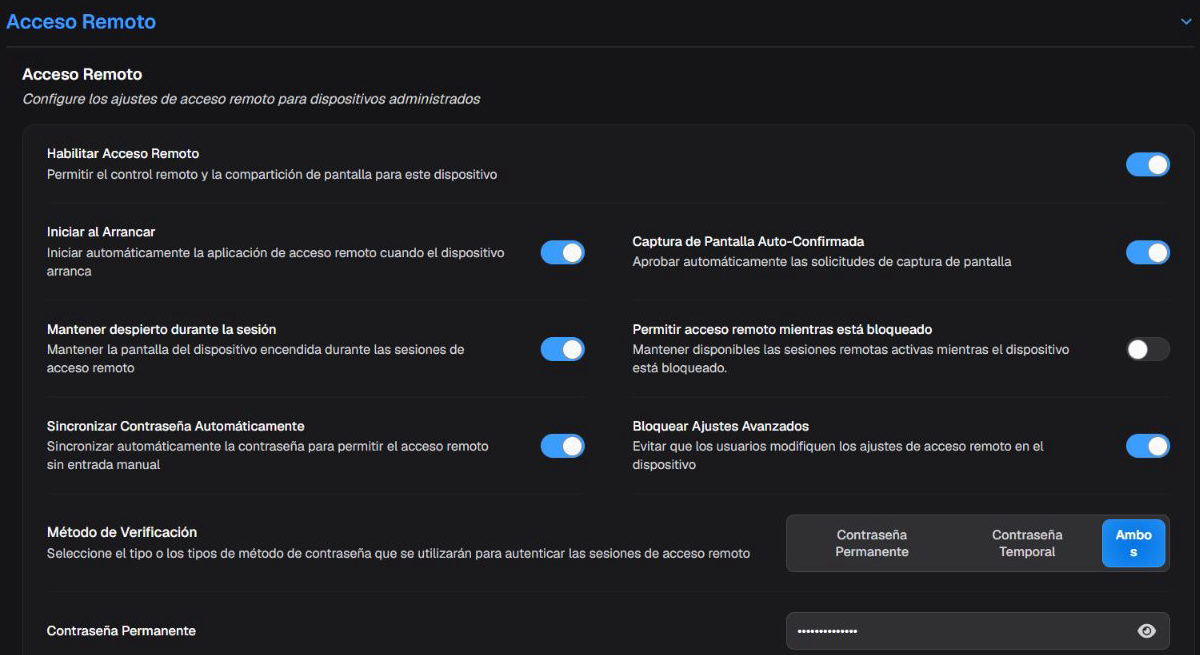
Ajustes de Acceso Remoto de la política, con la contraseña protegida.
El panel requiere que el acceso remoto esté habilitado para la empresa y que la app Nomid Remote esté disponible en el catálogo de la empresa. Consultar la política también depende del permiso del perfil; modificarla o guardarla requiere permiso de edición. Algunos controles aparecen solo cuando se selecciona el método de verificación correspondiente.
¶ Habilitación e inicio
Habilitar Acceso Remoto
| Estado | Efecto |
|---|---|
| Activado | Incluye Nomid Remote y sus configuraciones en el formulario de la política; no inicia una sesión. |
| Desactivado | Retira de esta política la preparación del acceso remoto. |
Iniciar al Arrancar
| Estado | Efecto |
|---|---|
| Activado | Solicita que el servicio remoto se inicie después de encender el visor. |
| Desactivado | No solicita inicio automático mediante este control. |
Use el inicio automático solo cuando el soporte deba estar disponible después de reiniciar y la app esté autorizada para iniciarse en el modelo Pico utilizado. Confirme el comportamiento en un visor piloto.
¶ Captura, pantalla y bloqueo
Captura de Pantalla Auto-Confirmada
| Estado | Efecto |
|---|---|
| Activado | Solicita confirmar automáticamente el aviso de captura cuando la app y el visor admiten ese comportamiento. |
| Desactivado | Mantiene la confirmación local o del sistema cuando sea necesaria. |
La confirmación automática reduce la intervención local, pero también elimina un control de privacidad. Úsela solo en escenarios de soporte autorizados previamente.
Mantener despierto durante la sesión
| Estado | Efecto |
|---|---|
| Activado | Solicita mantener el servicio y la pantalla activos durante una sesión remota. |
| Desactivado | Mantiene las reglas normales de suspensión y pantalla. |
Mantener la pantalla activa puede aumentar el consumo de energía y el calentamiento. Reserve la opción para sesiones asistidas en las que la suspensión interrumpiría la atención.
Permitir acceso remoto mientras está bloqueado
| Estado | Efecto |
|---|---|
| Activado | Solicita permitir captura y entrada remotas durante una sesión activa con el visor bloqueado. |
| Desactivado | No solicita acceso remoto mientras el dispositivo está bloqueado. |
Active el acceso con el dispositivo bloqueado solo cuando la política de privacidad y el procedimiento de soporte autoricen ese alcance.
¶ Contraseña y protección de ajustes
Sincronizar Contraseña Automáticamente
| Estado | Efecto |
|---|---|
| Activado | Cuando cambia la contraseña vigente de la aplicación, solicita enviarla al servicio de gestión usado para el acceso remoto. |
| Desactivado | Mantiene desactivado ese envío automático; la actualización sigue el proceso de credenciales autorizado por la empresa. |
Este control puede no aparecer cuando la función correspondiente no está habilitada.
Use la sincronización cuando el soporte remoto autorizado necesite que el servicio acompañe la contraseña vigente sin comunicarla manualmente. Actívela solo conforme al proceso de acceso y credenciales de la empresa; si el envío automático no está autorizado, manténgala desactivada. El control no demuestra revocación ni rotación automática de la contraseña.
Bloquear Ajustes Avanzados
| Estado | Efecto |
|---|---|
| Activado | Solicita impedir en la app remota cambios locales de aprobación, verificación, inicio, captura y pantalla activa. |
| Desactivado | No solicita el bloqueo central de esos ajustes locales. |
Active el bloqueo solo cuando el equipo de soporte disponga de un procedimiento de mantenimiento que no dependa de modificar estos ajustes directamente en el visor.
Método de Verificación
| Opción | Efecto |
|---|---|
| Contraseña Temporal | Usa el código temporal generado para verificar la sesión. |
| Contraseña Permanente | Usa la contraseña permanente administrada en la política. |
| Ambos | Permite verificación temporal o permanente según el flujo de la app remota. |
Contraseña Permanente
| Estado | Efecto |
|---|---|
| Contraseña válida | Define la credencial permanente usada por Contraseña Permanente y Ambos. Comparta el valor solamente mediante el proceso seguro de credenciales de la empresa. |
El campo aparece solo cuando el método incluye verificación permanente. La contraseña debe tener al menos ocho caracteres, una letra mayúscula y un número. Si no cumple los requisitos, corríjala o use Contraseña temporal; no incluya contraseñas en ejemplos, capturas ni incidencias.
Validar y recuperar: en un visor piloto, confirme disponibilidad, consentimiento, autenticación y cierre de una sesión. El Portal confirma la configuración de la política, no el éxito de la conexión. Si el comportamiento no es adecuado, cierre la sesión mediante el procedimiento autorizado y vuelva a los valores o a la revisión anterior.
¶ Launcher
Launcher define si el visor usa la experiencia administrada Nomid Kiosk o el launcher predeterminado del dispositivo. Los cinco bloques siguientes aparecen solamente con Nomid Kiosk. El Portal guarda estas elecciones en la configuración de Nomid Settings; como la pantalla del Portal no demuestra el resultado en el visor, valide cada ajuste en un visor Pico piloto.
¶ Tipo de lanzador
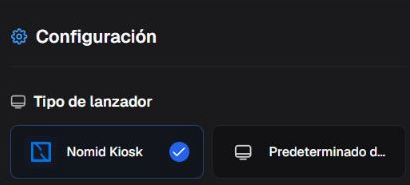
Selector de Tipo de lanzador y sus opciones en el editor VR.
Tipo de lanzador
| Opción | Efecto |
|---|---|
| Nomid Kiosk | Selecciona la experiencia administrada y muestra Entorno VR, PIN, categorías, diseño y barra de acciones. |
| Predeterminado del dispositivo | Mantiene el launcher nativo y oculta los bloques específicos de Nomid Kiosk. |
¶ Entorno VR
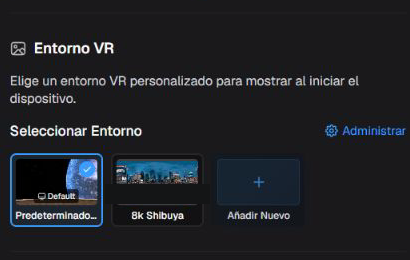
Selección del Entorno VR en el lanzador.
Seleccionar Entorno
| Estado | Efecto |
|---|---|
| Predeterminado del dispositivo | Mantiene el entorno predeterminado del visor y sigue disponible aunque no haya un entorno personalizado. |
| Entorno personalizado disponible | Asocia al formulario un entorno preparado y disponible para la empresa. |
La lista de entornos personalizados varía según los entornos preparados disponibles para la empresa activa. Administrar y Agregar Nuevo llevan a la Biblioteca; úselos solo con autorización para mantener entornos.
¶ PIN de administrador
Campo de PIN de administrador, con el valor protegido.
PIN de administrador
| Valor aceptado | Efecto |
|---|---|
| PIN de 4 dígitos | Guarda el PIN usado por la configuración administrativa del launcher. Consérvelo en el proceso seguro de credenciales y no lo incluya en tickets o ejemplos. |
¶ Pestañas de categoría
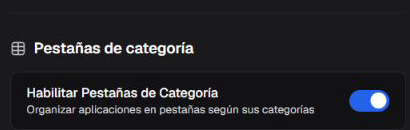
Controles de las Pestañas de categoría del lanzador.
Habilitar Pestañas de Categoría
| Estado | Efecto |
|---|---|
| Activado | Solicita organizar las apps del launcher en pestañas basadas en las categorías asociadas. |
| Desactivado | No solicita pestañas de categoría mediante este control. |
Use categorías cuando el catálogo tenga grupos mantenidos de forma coherente. Sin esa organización, pestañas vacías o poco claras pueden dificultar la localización de las apps.
¶ Diseño del menú
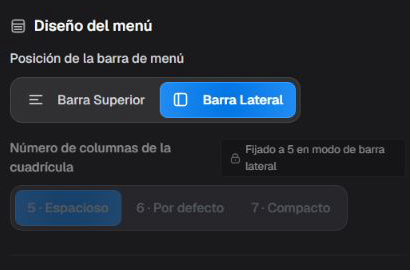
Controles de Diseño del menú en el lanzador.
Posición de la barra de menú
| Opción | Efecto |
|---|---|
| Barra Superior | Solicita mostrar las categorías en la parte superior del launcher. |
| Barra Lateral | Solicita mostrar las categorías en el lateral y fija el formulario en una cuadrícula de cinco columnas. |
Número de columnas de la cuadrícula
| Opción | Efecto |
|---|---|
| 5 — Espacioso | Solicita cinco columnas, con elementos más grandes. |
| 6 — Por defecto | Solicita seis columnas, con densidad intermedia. |
| 7 — Compacto | Solicita siete columnas, con elementos más pequeños. |
Con Barra Lateral, el Portal fija cinco columnas. Valide legibilidad, alcance y comodidad visual en el modelo Pico usado por la operación.
¶ Barra de herramientas de acciones
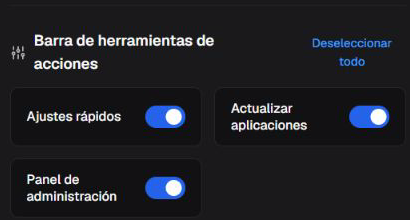
Controles de la Barra de herramientas de acciones en el lanzador.
Ajustes rápidos
| Estado | Efecto |
|---|---|
| Activado | Solicita mostrar la acción Ajustes rápidos en el launcher. |
| Desactivado | Solicita ocultar esa acción. |
Actualizar aplicaciones
| Estado | Efecto |
|---|---|
| Activado | Solicita mostrar la acción Actualizar aplicaciones en el launcher. |
| Desactivado | Solicita ocultar esa acción. |
Panel de administración
| Estado | Efecto |
|---|---|
| Activado | Solicita mostrar la acción Panel de administración en el launcher. |
| Desactivado | Solicita ocultar esa acción. |
Acciones del grupo
| Acción | Efecto en el formulario |
|---|---|
| Seleccionar todo | Activa Ajustes rápidos, Actualizar aplicaciones y Panel de administración a la vez. |
| Deseleccionar todo | Desactiva los tres controles de la Barra de herramientas de acciones a la vez. |
Antes de ocultar todas las acciones, confirme que el equipo conserva un camino autorizado para el mantenimiento y la actualización del visor.
Validar y recuperar: antes de guardar, use una política vinculada solamente a un visor Pico piloto y confirme entorno, PIN administrativo, categorías, diseño y acciones. La vista previa y el valor guardado en el Portal no demuestran la presentación final. Si el visor todavía puede sincronizar, restaure la configuración o revisión anterior. Si pierde conectividad o no conserva una salida administrativa utilizable, la restauración en el Portal no garantiza la recuperación; siga el procedimiento autorizado de mantenimiento o reprovisionamiento del modelo Pico.
¶ Red
Esta pestaña define perfiles Wi-Fi que el visor debe conocer. Proteja el SSID cuando identifique una red privada y nunca exponga la contraseña.
¶ Red
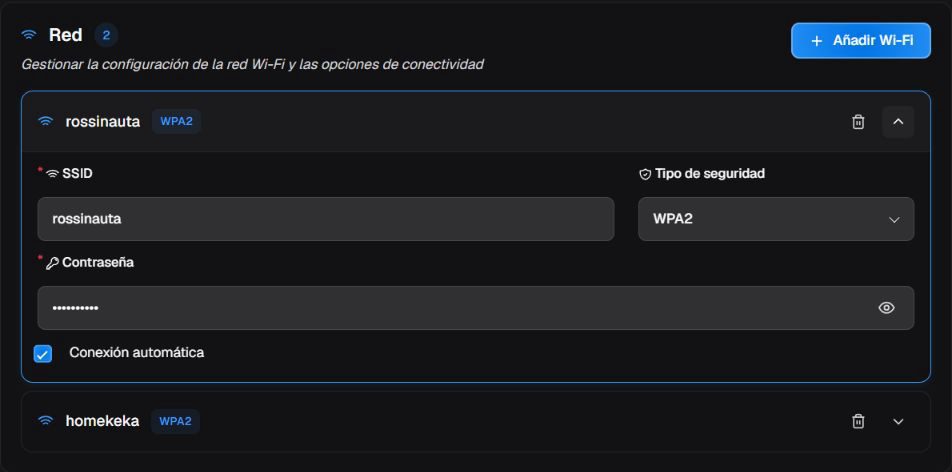
Red con un perfil Wi-Fi desplegado: SSID, seguridad WPA2, contraseña protegida y conexión automática.
Cada perfil puede expandirse, contraerse o quitarse del formulario. Agregar Wi-Fi crea otro perfil local. Al guardar, el Portal actualiza la política e inicia la sincronización asíncrona; esto no demuestra que el visor ya haya recibido el cambio.
¶ Identificación y protección
SSID
| Valor | Efecto |
|---|---|
| Nombre de la red | Identifica la red Wi-Fi del perfil. El Portal acepta hasta 32 caracteres. |
Tipo de seguridad
| Opción | Efecto |
|---|---|
| Abierto | Crea el perfil sin contraseña y oculta el campo Contraseña. Úselo solo en una red aprobada expresamente para este riesgo. |
| WPA2 | Exige una contraseña y guarda un perfil protegido en la representación aceptada por el editor. |
| WPA3 | Aparece como opción en el Portal, pero esta versión no conserva su distinción de WPA2 al guardar y volver a abrir: la política puede reaparecer como WPA2. Esto no demuestra una degradación del protocolo en el visor; valide funcionalmente antes del uso real. |
Contraseña
| Valor | Efecto |
|---|---|
| Contraseña de 8 a 63 caracteres | Proporciona la credencial del perfil WPA2 o WPA3. El campo solo aparece para estos dos tipos y nunca debe exponerse. |
¶ Conexión
Conexión automática
| Estado | Efecto |
|---|---|
| Activado | Solicita conexión automática a la red cuando esté disponible. |
| Desactivado | Mantiene el perfil sin solicitar conexión automática mediante este control. |
¶ Acciones del perfil
| Acción | Efecto y cuidado |
|---|---|
| Agregar Wi-Fi | Agrega un perfil vacío al formulario. |
| Expandir/Contraer | Muestra u oculta los campos del perfil sin cambiar sus valores. |
| Quitar | Retira el perfil del formulario actual. Si es el último perfil Wi-Fi, esta versión puede conservar la configuración anterior al guardar; no use esta acción como garantía de revocación de la red. |
Validar y recuperar: guarde primero una política vinculada solo a un visor piloto y confirme asociación, autenticación y reconexión. El Portal confirma los valores guardados e inicia la sincronización, no la conectividad final. Mantenga una ruta alternativa de red o mantenimiento antes de sustituir el perfil en uso. Si el piloto pierde acceso, la restauración desde el Portal solo ayuda mientras el visor todavía pueda sincronizar; siga el procedimiento autorizado de recuperación del modelo cuando esté sin conexión.
¶ Seguridad
En la versión actual del Portal, esta pestaña presenta solamente el permiso de restablecimiento de fábrica por el usuario. Las demás opciones de seguridad no aparecen en esta pantalla y no pueden configurarse mediante este flujo.
¶ Permitir restablecimiento de fábrica por usuario
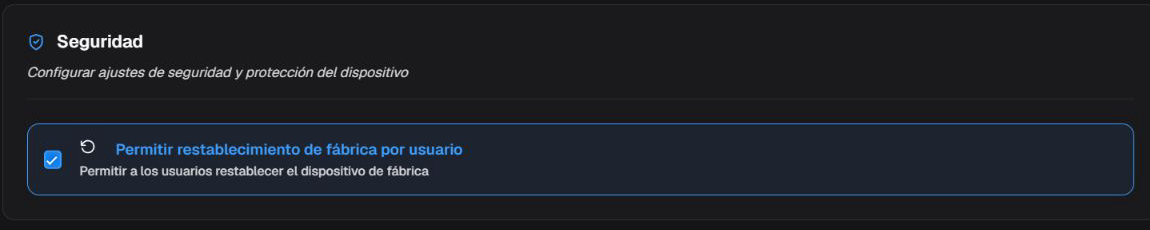
Control que permite al usuario restablecer la configuración de fábrica.
Permitir restablecimiento de fábrica por usuario
| Estado | Efecto |
|---|---|
| Activado | Solicita permitir que el usuario inicie un restablecimiento de fábrica en el visor. |
| Desactivado | Solicita impedir el restablecimiento de fábrica iniciado por el usuario. |
Un restablecimiento de fábrica borra datos locales y puede retirar el visor de la administración. No lo ejecute solo para probar la política. Restaurar la configuración impide nuevas solicitudes después de sincronizar, pero no recupera datos ya borrados; use el procedimiento autorizado de reprovisionamiento descrito en Nuevo dispositivo.
Validar y recuperar: en el piloto, confirme únicamente si la opción local está disponible o no, según lo esperado. No confirme el restablecimiento. Si ya ocurrió uno real, siga el procedimiento autorizado de recuperación y aprovisionamiento; restaurar la revisión no revierte el borrado de datos.
¶ Historial
La pestaña Historial exige permiso para ver el historial y reúne las revisiones registradas de la política VR. Úsela para investigar cambios antes de restaurar una configuración.
¶ Revisiones de la política
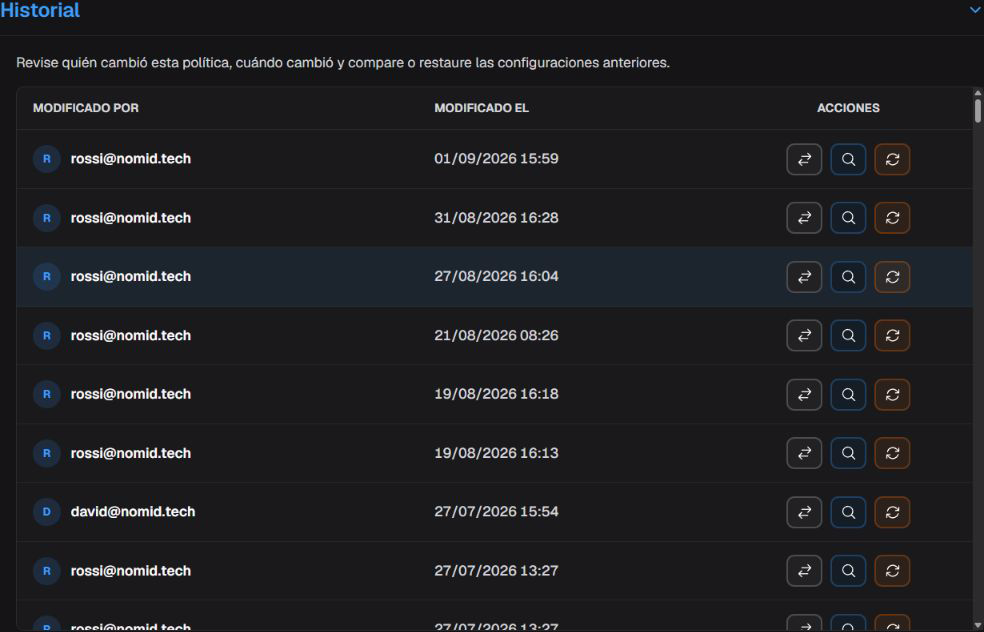
Historial con revisiones cargadas y acciones disponibles por fila.
¶ Acciones disponibles
| Acción | Efecto y condición |
|---|---|
| Comparar | Abre las diferencias entre la revisión elegida y una referencia disponible sin modificar la política. |
| Vista previa | Abre una revisión anterior en modo de lectura; no sustituye la revisión actual. |
| Restaurar | Después de confirmar, sustituye la configuración actual por los valores de la revisión elegida. No aparece para la revisión actual ni para una política eliminada. |
| Explicar con IA | Genera una explicación asistida de las diferencias cuando la función está disponible y existen diferencias. Compruebe la respuesta con los valores del Portal. |
Use Restaurar solamente cuando quiera sustituir la configuración actual. Antes de confirmar, compare contenido, launcher, red, seguridad y acceso remoto; después valide la nueva revisión en un visor Pico piloto.
¶ Diagnóstico rápido
| Síntoma | Qué comprobar |
|---|---|
| Una app no aparece | Compruebe si está disponible en Biblioteca, si ya está incluida y si el filtro Aplicación está activo. |
| El acceso remoto no se inicia | Confirme licencia, app, política, permisos y conectividad; habilitar la política no inicia una sesión. |
| Los bloques del Launcher no aparecen | Confirme que Tipo de lanzador esté en Nomid Kiosk. |
| El Wi-Fi no se conecta | Compruebe SSID, tipo de seguridad, contraseña, compatibilidad del visor y alcance de la red; no repita cambios sin conservar una ruta de recuperación. |
| Historial no aparece | Confirme el permiso para ver el historial. |
¶ Glosario
| Término | Definición |
|---|---|
| Visor/headset | Dispositivo que se coloca en la cabeza para mostrar y controlar experiencias de realidad virtual. |
| VR/Pico | En este manual, política destinada a visores Pico compatibles con el Portal. |
| Política | Conjunto de ajustes guardado en el Portal para orientar el comportamiento de los dispositivos vinculados. |
| Launcher | Interfaz inicial usada para abrir apps y acciones en el visor. |
| Nomid Kiosk | Launcher administrado ofrecido por Nomid Settings para una experiencia controlada. |
| Quiosco | Modo dedicado que limita la experiencia a las apps y acciones definidas por la administración. |
| Visor Pico piloto | Visor de prueba usado para observar efectos antes de una distribución amplia. |
| Biblioteca | Catálogo de la empresa en el Portal donde se publican y mantienen apps reutilizables. |
| Identificador del paquete | Nombre técnico único que identifica una aplicación instalada. |
| Configuración administrada | Conjunto de campos que una app publica para recibir valores administrados por la política. |
| SSID | Nombre que identifica una red Wi-Fi. |
| WPA2/WPA3 | Estándares de protección de redes Wi-Fi. |
| WebXR | Tecnología web para experiencias de realidad virtual o aumentada en el navegador. |
| PIN | Código numérico de acceso administrativo. |
| NOPS | Herramienta usada en el proceso autorizado de aprovisionamiento de visores Pico. |
| Nomid Remote | Aplicación y servicio usados para sesiones autorizadas de soporte remoto. |
| Revisión de la política | Versión guardada de la configuración, usada para comparar cambios o recuperar un estado anterior. |
| Distribución | Inicio del envío de una revisión a los dispositivos vinculados; en el editor VR, guardar activa este proceso de forma asíncrona. |
| Sincronización | Etapa en que el dispositivo recibe una revisión ya guardada en el Portal. |